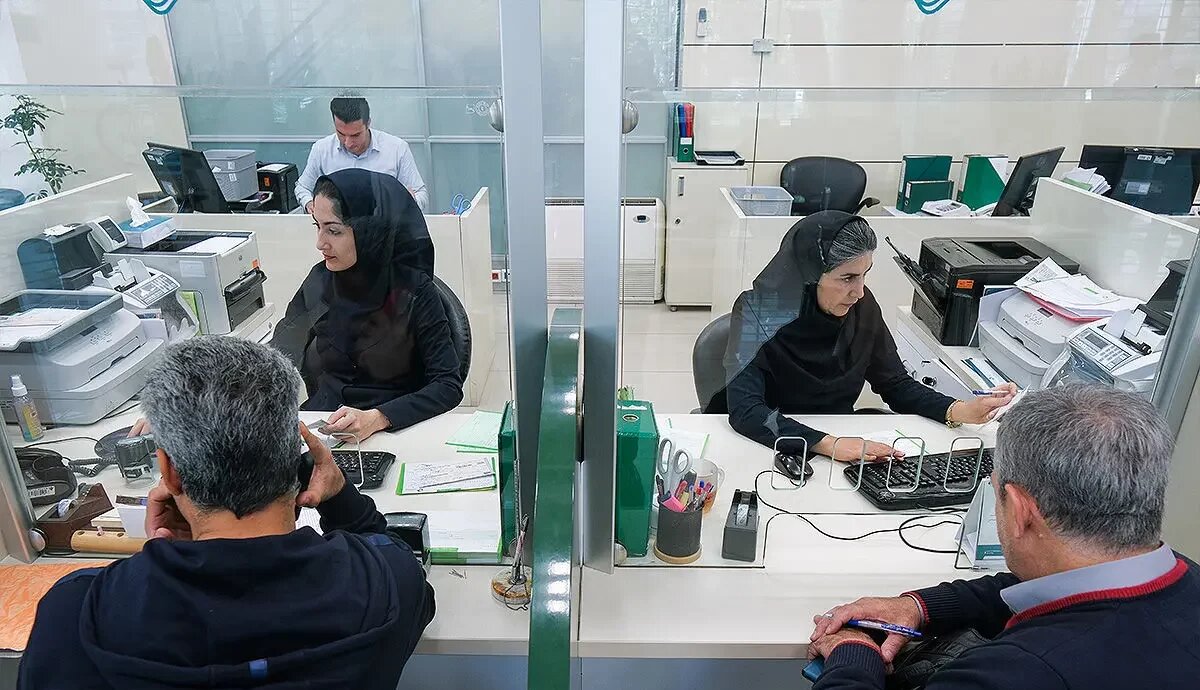
اختلالهای اخیر در شبکه بانکی ایران، نقطه عطفی برای تغییر استراتژی از «دیوارکشی سایبری» به سمت «پایداری عملیاتی» است. سوال اصلی این است: آیا بانکها میتوانند در میانه یک حمله تمامعیار، همچنان چراغ خدمات را روشن نگه دارند؟
در ادبیات نوین امنیت سایبری، فرضیه «نفوذناپذیری کامل» دیگر یک واقعیت نیست، بلکه یک خوشخیالی است. بانکهای پیشرو جهان بر این باورند که حمله سایبری رخ خواهد داد؛ هنرِ مدیریت در این است که چقدر سریع میتوان پس از آن به خدمات بازگشت.
این رویکرد که به «تابآوری دیجیتال» معروف است، بانکها را وادار میکند تا معماری یکپارچه (Monolithic) خود را به ساختارهای میکروسرویس و مستقل تغییر دهند. در مدل سنتی (آنچه در بسیاری از بانکهای ما مرسوم است)، اگر قلب تپنده دیتاسنتر آسیب ببیند، کل سیستم فلج میشود. اما در معماری نوین، سامانههای پرداخت، اینترنتبانک و هسته بانکی هرکدام حیات مستقل خود را دارند.
تأکید بر «مانورهای بحران» نکته مغفول دیگری است. خرید تجهیزات گرانقیمت، بدون برگزاری سناریوهای بازسازی در شرایط اضطرار، مانند خرید یک کپسول آتشنشانی است که هرگز تست نشده. بانکها باید بدانند در لحظه وقوع بحران، کدام نیروها و کدام سامانهها باید اولویت اول باشند.
نکته پایانی، هزینهکردن برای امنیت نیست، بلکه «سرمایهگذاری» برای حفظ حاکمیت اقتصادی است. هر ساعت قطعی خدمات، علاوه بر هزینههای عملیاتی، فرسایش «سرمایه اعتماد» را در پی دارد. بازنگری ملی در استانداردهای پایداری شبکه بانکی، نه یک انتخاب، بلکه یک ضرورت برای صیانت از ثبات مالی کشور است.
🔗 لینک کوتاه این خبر: